Insights
Rollen für das Team, Links für alle auf der Durchreise
Eine Rolle beschreibt eine Person: was sie darf, einmal vergeben und später entzogen. Sie passt zu denen, die jede Woche in einer Bibliothek arbeiten. Viele, die visuelle Assets berühren, kommen nur vorbei: Agenturen, Ansprechpersonen für Lizenzen, Teams auf Kundenseite. Für sie endet Zugriff, der am Link hängt, der die Arbeit trägt, von selbst.
Mathias Buschor
Mitgründer bei moodcase
•
2
min Lesedauer
Rollenbasierter Zugriff hängt Berechtigungen an eine Person: festlegen, wer bearbeitet, wer betrachtet und wer verwaltet, dann die Liste regelmässig prüfen. Für alle, die jede Woche an einer Bibliothek arbeiten, ist das das richtige Modell. Durch visuelle Arbeit gehen aber auch viele, die nur für einen Teil davon da sind.
Wer nur vorbeikommt, dehnt die Rollen
Zwischen Shooting und Kampagne erreicht ein Asset ein Agenturteam für einen Launch, eine Ansprechperson für Lizenzen, die Markenverantwortung auf Kundenseite. Bekommt jede davon eine Rolle, wird das Modell gedehnt. Ein Konto für zwei Wochen bleibt zwei Jahre. Ein geteiltes Login entsteht, weil ein sauberes eine Freigabe gebraucht hätte, die niemand nachjagen wollte, und jemand aus der Führung gibt breit frei, um nicht zweimal gefragt zu werden.
Endet ein Mandat, ändert sich von selbst nichts. Die Offboarding-Liste fragt, welche Rollen eine Person hatte, nicht, welche Assets sie noch erreicht. Arbeit dieser Art endet, oft vor der Bibliothek, die sie gefüllt hat. Eine Rolle hat kein Enddatum.
Eine Bedingung am Asset braucht kein Gedächtnis
Zugriff, der von selbst endet, hängt an der geteilten Sache, nicht an der empfangenden Person. Das Asset trägt, was damit geschehen darf. Der Link trägt, wer ihn öffnen darf, wie lange und in welcher Form, und beides setzt keine Identität innerhalb der Organisation voraus.
Eine Rolle muss entzogen werden, also muss sich jemand erinnern. Ein Link, der seine Bedingungen mitgebracht hat, hört einfach auf, ein Weg zu sein, nach der Frist, die die Person gesetzt hat, die im Raum war. Eine Entscheidung, einmal getroffen, im einzigen Moment, in dem jemand die Antwort kannte. Jemand entscheidet weiterhin, was ein Link erlaubt. Der Entscheid wandert nur dorthin, wo das Wissen liegt.
Was moodcase damit macht
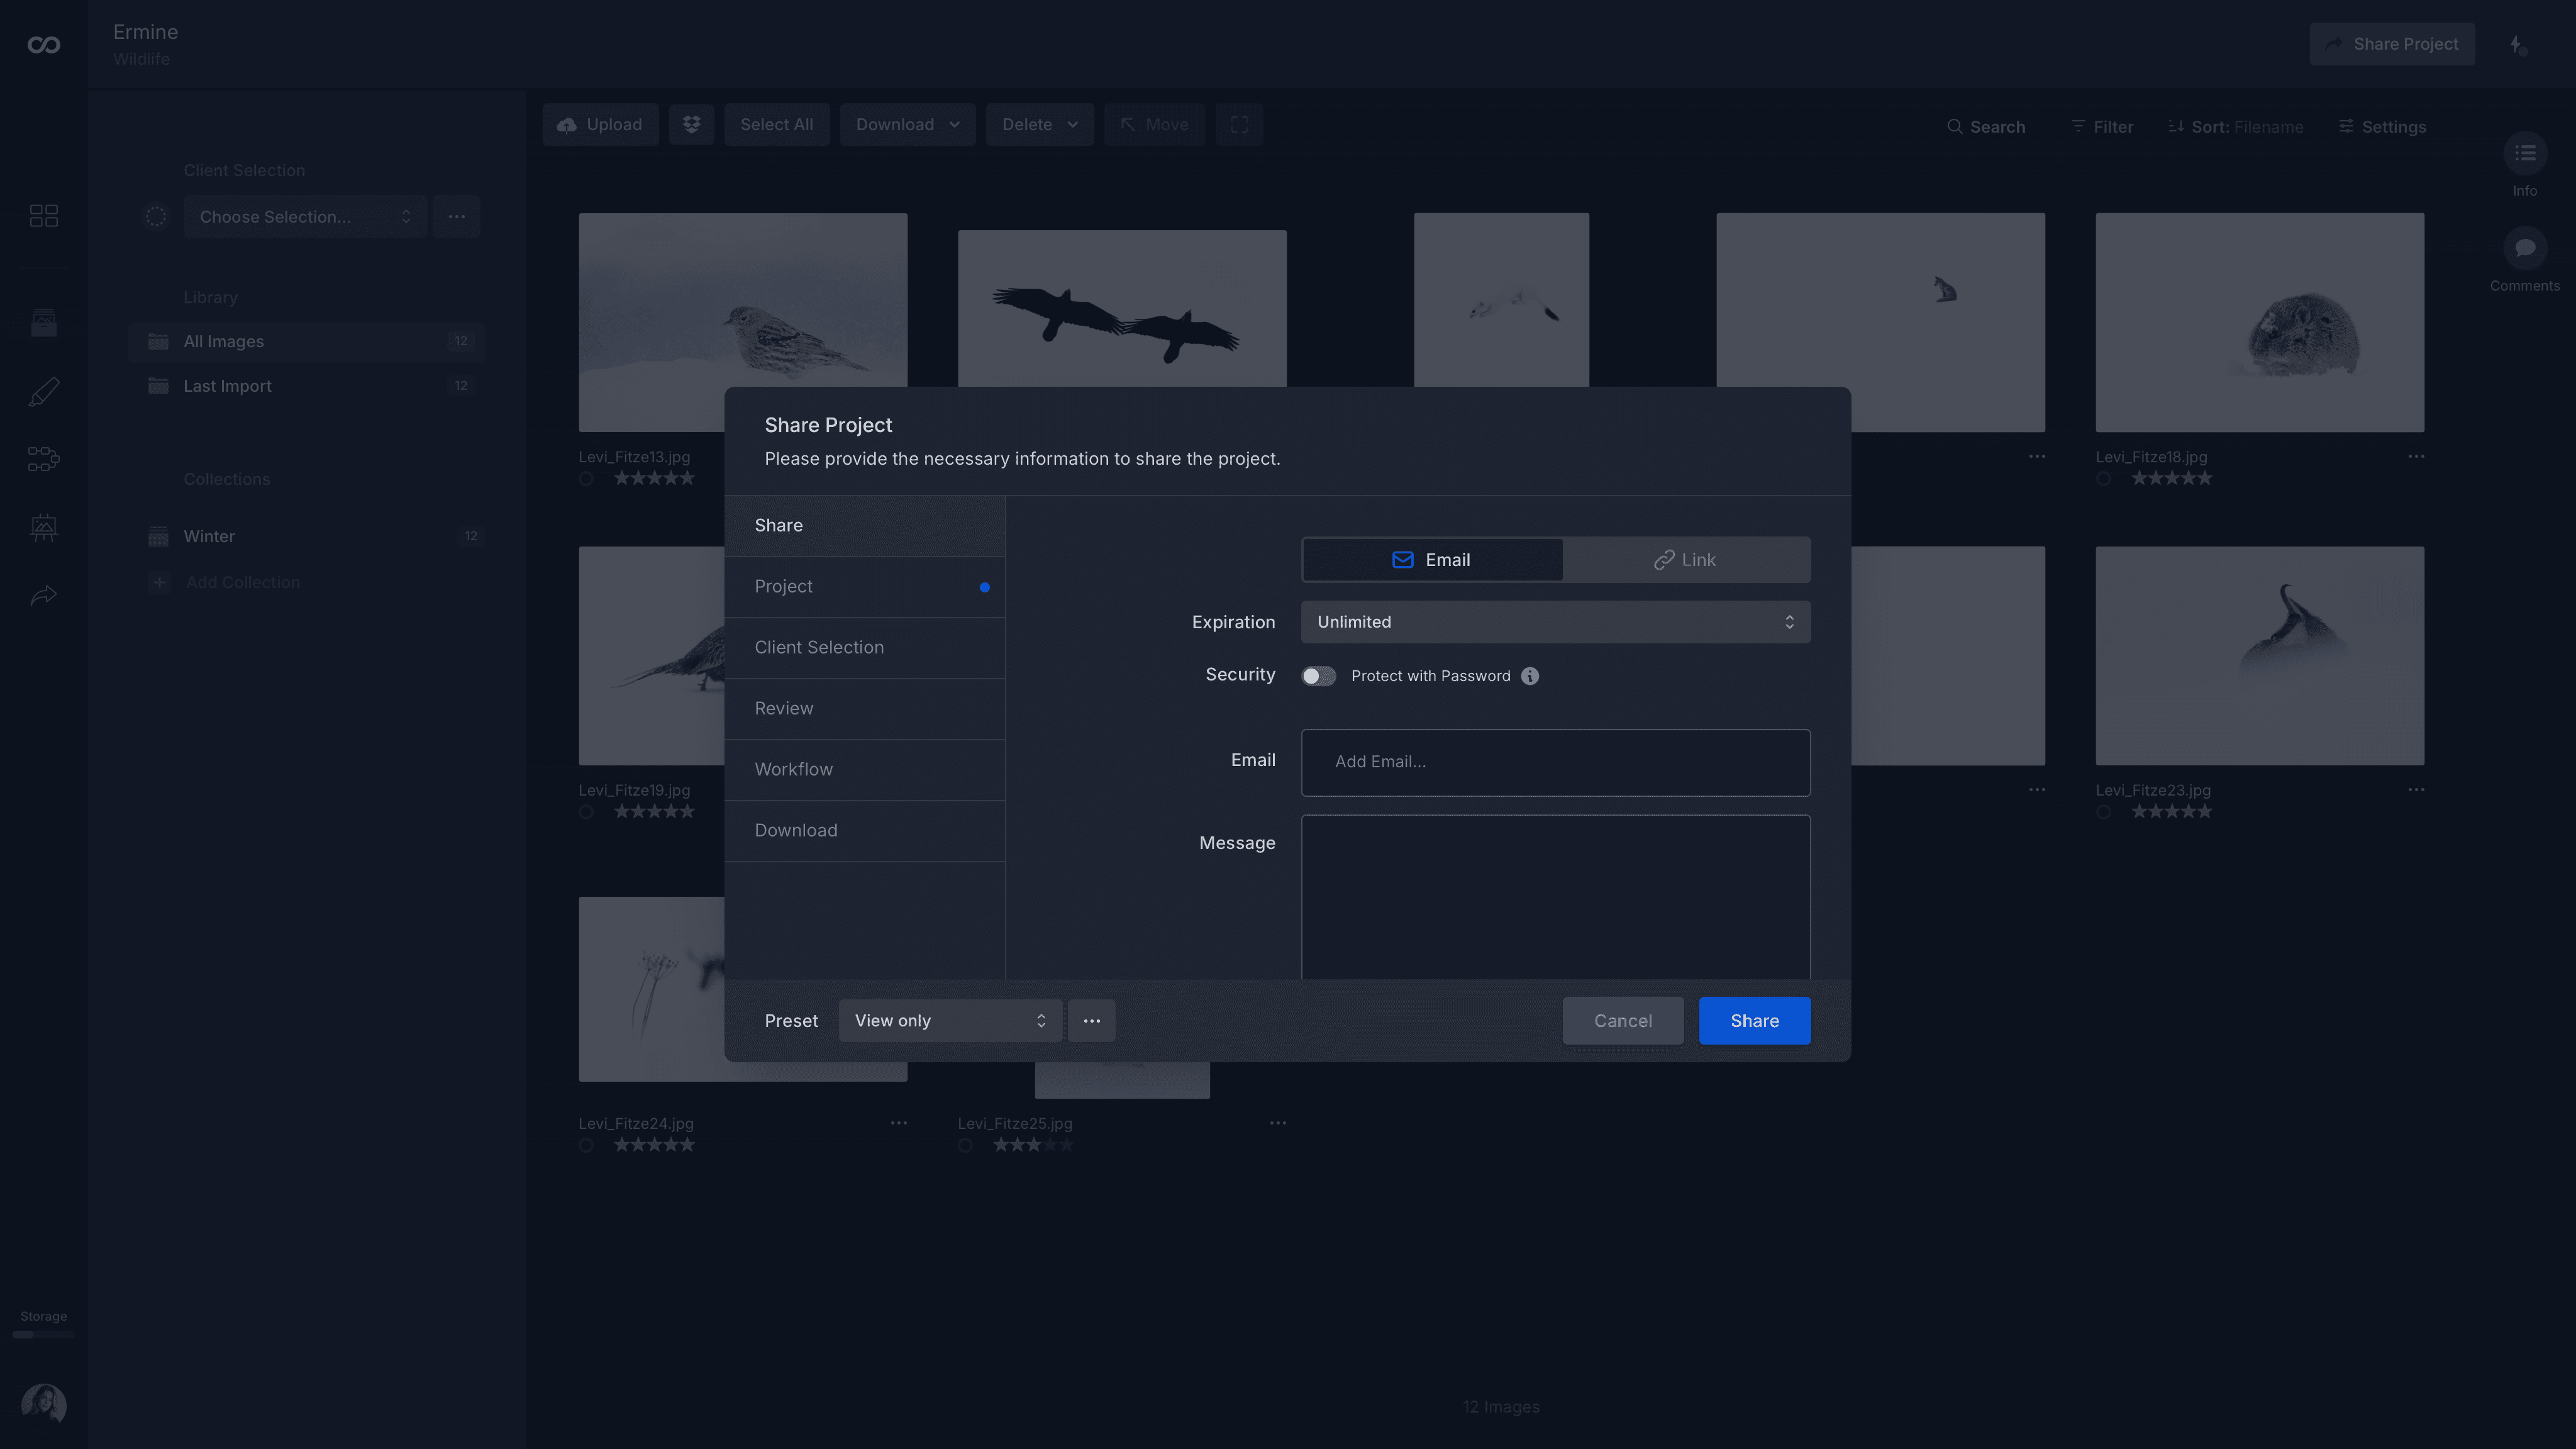
In moodcase Visual Asset Management richtet sich der Zugriff danach, wie lange jemand an der Arbeit bleibt. Wer jede Woche in der Bibliothek arbeitet, etwa fotografierende Personen, Retusche und Projektleitung, hat über Roles & Permissions eine Rolle. Workspace Invites holen sie über einen Magic Link herein, ohne dass sie zuerst ein Konto anlegen.
Alle anderen erhalten einen Link. Granular Link Permissions legen fest, was er erlaubt, Link Expiration, wie lange er offen bleibt, und ein Passwort schützt eine Auslieferung, die es braucht. Nichts muss entzogen werden, damit diese Abmachung endet.
Wo das hingehört
Der Moment ist die Frage, wer die Frühjahrskampagne noch sehen kann. In moodcase ist die Antwort kurz: das Team im Workspace mit seinen Rollen und die Links, über die die Kampagne hinausging, mit ihren Berechtigungen und ihrem Enddatum.
Visuelle Assets brauchen mehr als einen Ordner. Sehen Sie, wie moodcase den gesamten Workflow abwickelt.
7 Tage testen. Keine Kreditkarte erforderlich.
Teilen
Marketing-Teams
Agencies
Weitere Artikel
Visual Asset Management ohne DAM-Overhead.
Warum die Bibliothek eines kleinen Teams genau in den Wochen dünner wird, in denen sie wächst, und woher Struktur sonst kommen kann.

Marken wechseln ihr Agenturmodell: die Bibliothek muss bleiben
Agenturen, Studios und Inhouse-Teams produzieren abwechselnd die Bilder einer Marke. Bestehen bleibt davon nur die Bibliothek.